生产 AS2「连接失败」:先分清网络、证书还是配置
© All rights reserved. • 西安知行软件有限公司 • 陕ICP备09022277号
生产环境 AS2 一旦连不上,订单、发货、发票一类文件会立刻停在收发环节。日志里却经常只剩一句很像的话:连接被拒绝 / Connection refused,或长时间无应答的 Connection timed out。很多团队会先改证书、改加密算法或改映射——若底层连通都还没建立起来,这些改动往往不会生效,只会延长业务停顿。
本文从生产对接里常见的 AS2「连不上」场景出发:失败通常卡在哪一层、哪些信号说明问题还在网络、接收通但发送不通该怎么理解、以及和交易伙伴对齐时该问清什么。文中以某客户对接 AS2 交易伙伴的实践为背景提炼,按场景与思路写,不写成已全部结案的成功故事。
先认清:日志文案相近,层级完全不同
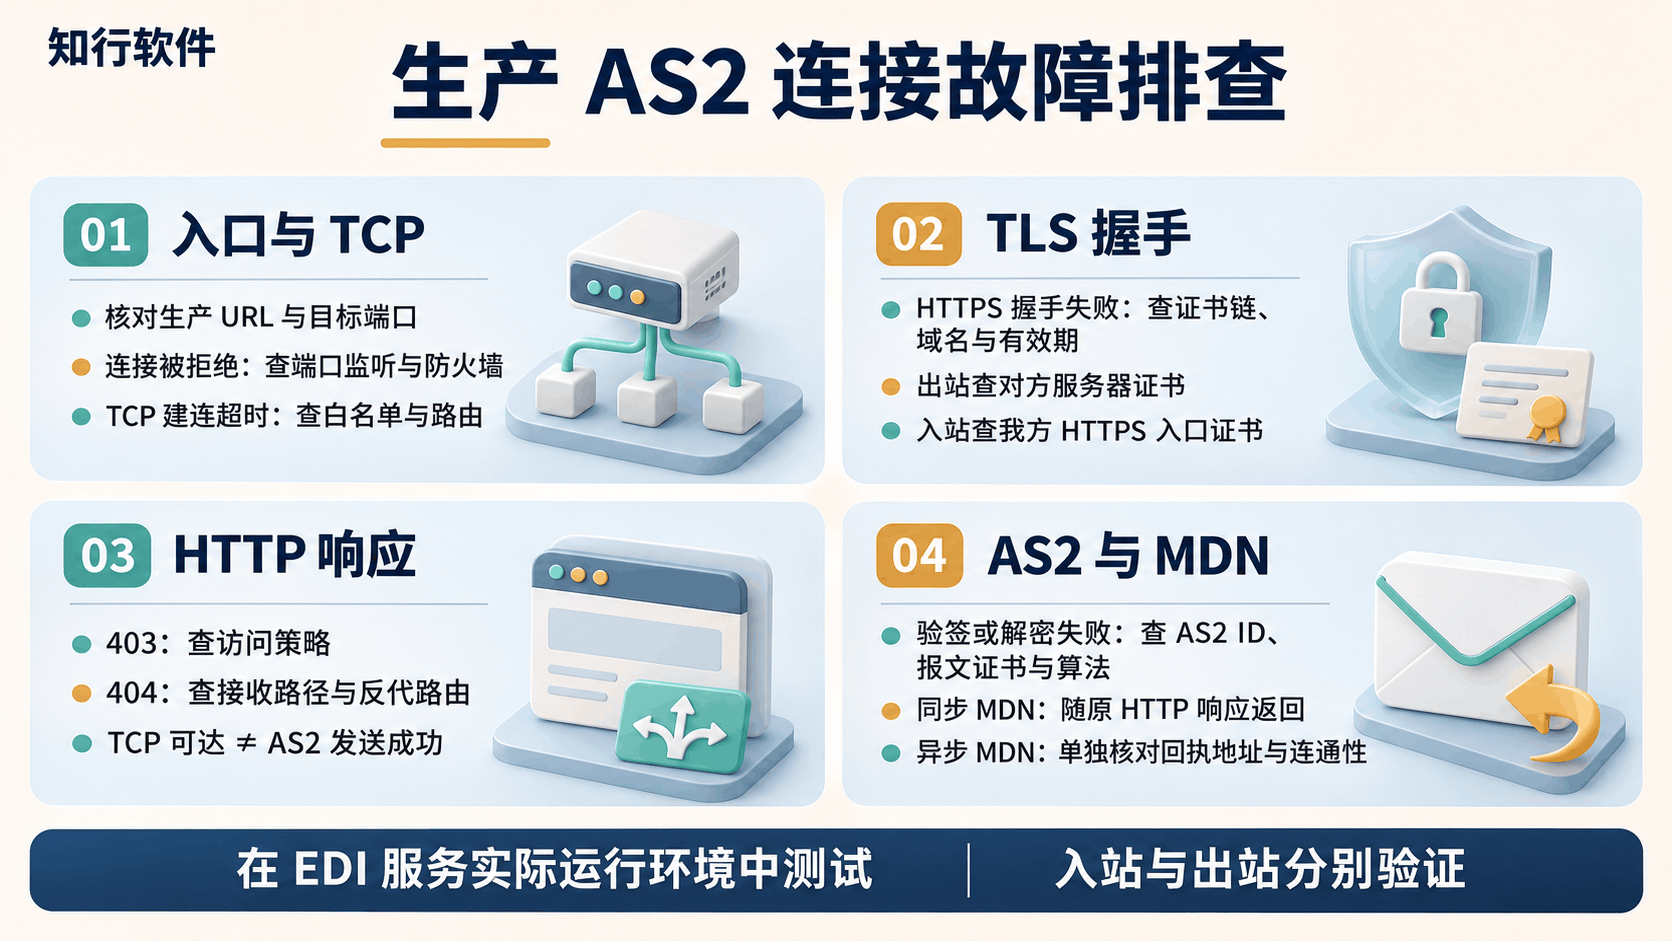
| 大致层级 | 常见日志印象 | 此时改证书 / AS2 参数有没有用 |
|---|---|---|
| 主机与身份 | 连错主机名、Partner URL 解析失败或连到非预期环境 | 没用;先统一 Partner URL / 目标身份 |
| TCP | Connection refused、Connection timed out | 没用;先确认同机到业务端口是否可达(两类信号判读不同,见下) |
| TLS | 握手失败、证书链 / 名称不匹配 | 才进入 TLS 证书:HTTPS 传输层(出站校对方服务器证;入站多为我方 Web / 反代上的服务端证) |
| AS2 / MDN(Message Disposition Notification,报文处置回执) | 会话已建立后的协议、验签、解密或回执问题 | 再看 AS2 报文证书与选项:应用层签名 / 加密(本方私钥材料、对方加密用公钥;分证时还有伙伴签名证。文件格式随系统与实际配置而定,不必限定某一种扩展名) |
默认原则:日志若仍是 Connection refused 或 Connection timed out,先假设还没到证书与 AS2,直到同机到业务端口的连通性确认清楚。 两类都先当传输层信号,但优先怀疑点不同:
| 信号 | 常见含义 | 更优先怀疑 |
|---|---|---|
| Connection refused | TCP 建连请求被拒绝 | 端口写错、服务未监听、打到错环境 |
| Connection timed out | 长时间无应答 | 白名单 / 防火墙丢弃、路由不通 |
五个最常见的误解
| 误解 | 更稳妥的看法 |
|---|---|
| 连接失败 = 证书坏了 | 先确认连通;TLS 证与 AS2 报文证的问题,多在握手或协议层才有更明确特征 |
| Ping(ICMP 可达)通 = AS2 可用 | Ping 只说明部分网络路径;业务端口不通照样发不出 |
| 接收通了就说明发送也没问题 | 双方都可能既是发起方又是接收方;出入站策略经常不对称 |
| 办公网测通 = 服务器能通 | 结论要以 EDI 服务器本机为准;出口地址往往不同 |
| 表格公网 IP ≠ DNS 解析 IP = 配错了 | 解析 IP 与表格不同可能是正常的,仍需核对约定的生产 URL,包括协议、域名、端口和路径。负载均衡 / 反代下解析 IP 与表格参考 IP 不一致,仍可能正确 |
分层看:按顺序把怀疑点划掉
1)身份:连的是不是约定的生产入口
生产 AS2 常同时出现「域名 / URL」和「表格里的公网 IP」。先确认 EDI 侧配置的 Partner URL 能否解析,并在 EDI 服务器本机确认到业务端口是否可达。对方表格中的公网 IP 多为参考:在负载均衡或反代场景下,解析到的 IP 可以与表格不一致,只要 URL 仍指向约定生产入口,并不等于配错。
白名单也要按方向理解:对方加白的通常是 我方出口 / NAT 公网 IP;我方加白对方入站来源时,常见是对方 VIP / 反代出口,不一定是对方源站机。
2)环境:生产入口有没有套错 TLS 证
目标可达后,再问:TLS 证书是否套错环境——出站时 Partner URL 呈现的是否为对方生产服务器证;入站时,我方对外入口(常在 Web 服务器或反向代理上,不一定都在 EDI 软件里直接可见)的服务端证是否为生产套,而不是误用了 UAT / 测试证。核对时以实际承载 HTTPS 的位置为准,把序列号等信息与对方提供的生产口径对照。
TLS 证或 AS2 报文证配错了,有时表现为握手失败、验签 / 解密失败;若日志仍是 refused 或 timed out,不要优先去换 AS2 签名 / 加密证,仍要回到连通性。已连上、进入会话后才出现 MDN / 验签 / 解密失败时,再动报文证。实务中也见过「改证后接收恢复、发送仍失败」——说明入站与出站要拆开看,而不是默认「证书一改全好」。
3)方向:接收通、发送不通
不对称很常见。双向可以先理解成两条独立路径:
对方 ──► 我方接收 URL(我方作为接收端)
我方 ──► 对方 Partner URL(我方作为发起端)
双方都可能既是发起方又是接收方;同步 MDN 多在同一连接上回,异步 MDN 往往另开连接——通一边不等于通另一边。
| 角色 | 用途 | 核对重点 |
|---|---|---|
| 我方出口公网 IP | 主动访问对方 Partner URL | 是否在对方入站白名单;NAT / 多出口是否变了 |
| 对方生产 AS2 入口与业务端口 | 我方连接目标 | 是否在听、是否只对名单源开放;入口是否为 VIP / 反代 |
和交易伙伴书面分清「要加白的是我方哪类 IP」「我方应连哪个生产 Partner URL」后,再在 EDI 服务器本机看业务端口是否可达(不要只用办公网笔记本结论)。
4)还停在网络层:Ping 通但业务端口不通
若主机可以 Ping,但对 AS2 业务端口仍连不上,更稳妥的结论是:
问题仍在传输层网络,尚未稳定进入 TLS 握手与 AS2 会话。
这时优先对齐三件事:我方出口是否被送到未加白的地址;对方生产端口是否在听、入站侧看到的是拒绝还是无应答;双方是否约定同一时间窗对照日志。在 EDI 服务器本机对约定主机与端口做一次连通性确认即可(例如 Windows 上的 Test-NetConnection);通了只说明 TCP 层可达,不代表 TLS 或 AS2 已成功。TCP 通后,再视情况看 HTTPS / TLS 呈现,并结合 EDI 侧发送与访问日志。在这一层未打通前,继续微调 AS2 选项、报文证或映射,收益通常很低。
什么时候才进入证书与 AS2
AS2 会话建立在 HTTP(S) 之上,底层连通未建立前,不会进入 TLS 握手与 AS2/MDN;故 refused / timed out 应先当传输层信号,而不是证书结论。
建议同时满足再往下看:
- Partner URL 可解析,且指向约定生产入口(不必强求解析 IP 等于表格参考 IP);
- EDI 服务器本机到对方业务端口 已可达;
- 若仍失败,日志特征已进入 TLS 或 AS2/MDN,而不是单纯 refused / timed out。
这时再分开核对:
- TLS 证书:对方服务器证(出站)、我方入站入口上的服务端证(可能在 Web / 反代);是否误用 UAT 套;
- AS2 报文证书与选项:本方签名 / 解密材料、对方加密用公钥、分证时的伙伴签名证(格式随系统而定);以及算法、AS2 ID、同步 / 异步 MDN 等。
建议如何与交易伙伴确认
改配置或申请加白前,用邮件把下面几句问清,答清再动生产,通常比来回试连更稳:
- 当前生产 AS2 的官方 Partner URL / 主机名是什么?表格中的公网 IP 是入口参考还是必须直连地址?
- 需要加入贵司入站白名单的,是我方哪一个出口 / NAT 公网 IP?
- 我方主动连接的目标端口是否仅对白名单开放?若失败,贵司侧更常见是拒绝还是无应答?
- 生产环境的 TLS 服务器证、以及 AS2 报文用签名 / 加密证各是哪一套?是否与 UAT 分离?
- 若接收已通、发送不通,贵司入站日志在约定时间窗内是否看到我方连接尝试?结果如何?
落地时记住这几条
- 分层:身份 → 连通 → TLS → AS2;refused / timed out 时先不要默认证书问题,且两类信号分开看。
- 同机结论:以 EDI 服务器本机为准;端口通了只代表传输层,不代表会话成功。
- 收发拆分:通一边 ≠ 通另一边;出入站白名单分开核对。
- 证书分层:先分清 TLS 证与 AS2 报文证;生产 / UAT 分开;未连上不优先换报文证。
- DNS / IP:以 Partner URL 可达为准;表格 IP 多为参考;白名单看出口 / VIP。
- 书面对齐:endpoint、白名单、端口与证书口径问清后再改生产。
生产 AS2 里,「能握手、证书配对正确」固然重要,更前提的是:连对入口、端口真通、出入站角色没搞混。把这三层谈清楚,再谈 TLS、报文证与选项,业务停顿通常会短一截。在知行之桥落地的 AS2 项目里,常见做法也是先在 EDI 服务器本机核对 Partner URL 与连通性,再按出入站拆开验证;TLS 与 AS2 报文证往往分字段、分用途配置(入站 TLS 还可能落在 Web / 反代),只在连通已确认、日志进入 TLS 或协议层后再分别调整。